Безпека чекауту без витоків: відповідність PCI-DSS v4.0, Content Security Policy (CSP Level 3) та Subresource Integrity в Next.js 16
Захист e-commerce чекаутів за обов’язковими вимогами стандарту PCI-DSS v4.0 (6.4.3 та 11.6.1) через динамічні nonce у Next.js 16 Middleware, SRI хешування та захист від атак Magecart.
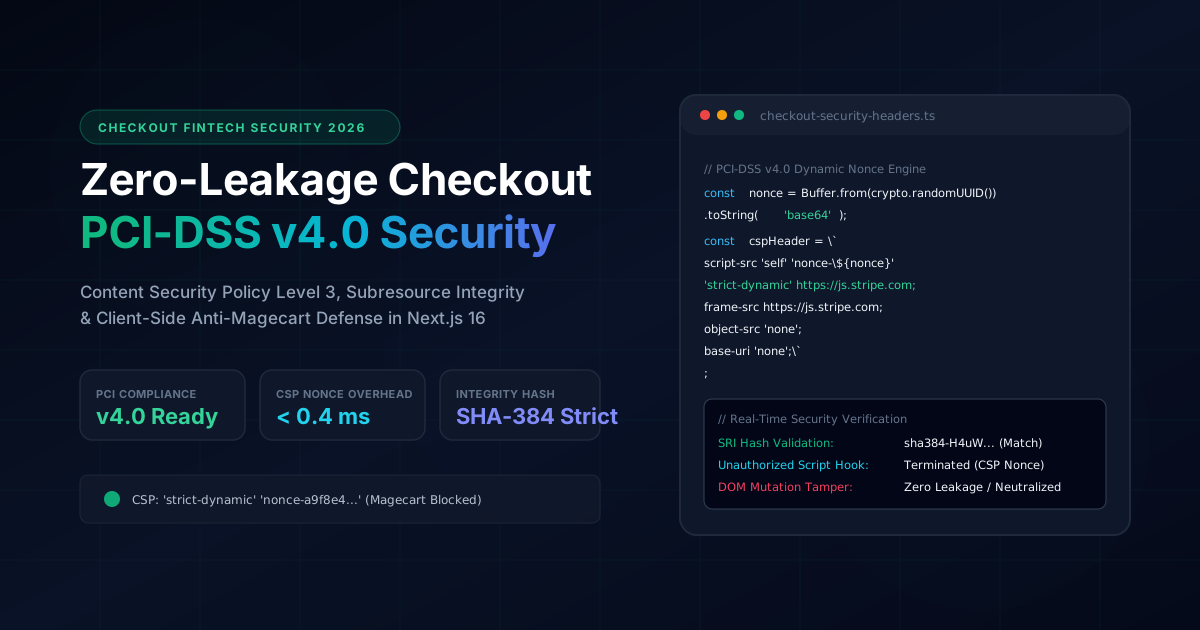
Короткий зміст (BLUF)
Атаки на ланцюжок постачання скриптів (Magecart) залишаються головною загрозою для інтернет-магазинів. Шкідливий JavaScript, впроваджений через зламані віддалені бібліотеки аналітики чи сторонні чат-віджети, перехоплює номери карток (PAN) та CVV прямо з полів введення форми до того, як дані дійдуть до платіжних шлюзів (наприклад, Stripe Elements).
У відповідь на це стандарт PCI-DSS v4.0 встановив обов’язкові вимоги для всіх онлайн-магазинів:
- Вимога 6.4.3: Кожен скрипт на платіжній сторінці повинен мати обґрунтовану бізнес-мету, бути внесеним до реєстру та перевірятися на цілісність.
- Вимога 11.6.1: Необхідно мати механізм автоматичного виявлення підміни або зміни скриптів та заголовків на платіжних сторінках.
Цей матеріал демонструє реалізацію захищеного чекауту на базі Next.js 16 App Router з використанням динамічних одноразових кодів (nonce) у Middleware, політики CSP Level 3, хешування Subresource Integrity (SRI) та очищення конфіденційних даних із пам'яті.
1. Модель загроз та архітектура захисту
+-----------------------------------------------------------------------------------+
| Стороння бібліотека (Компрометація CDN аналітики або віджета)                     |
|                                                                                   |
|  [Спроба виконати шкідливий скрипт на сторінці чекауту]                           |
|          |                                                                        |
|          v                                                                        |
|  <script src="https://cdn.thirdparty.com/tag.js">                                 |
+-----------------------------------------------------------------------------------+
                                   |
                                   | СПРОБА АТАКИ
                                   v
+-----------------------------------------------------------------------------------+
| Ешелонований захист Next.js 16                                                    |
|                                                                                   |
|  1. Динамічний nonce у Middleware: Скрипт не містить поточного nonce -> БЛОКУВАННЯ|
|  2. Subresource Integrity (SRI): Не збігається хеш SHA-384 -> БЛОКУВАННЯ БРАУЗЕРОМ|
|  3. CSP connect-src: Спроба викрасти дані на невідомий сервер -> БЛОКУВАННЯ МЕРЕЖІ|
|  4. DOM MutationObserver: Сповіщення черги моніторингу за < 50 ms                 |
+-----------------------------------------------------------------------------------+
2. Динамічна генерація CSP Nonce у Next.js 16 Middleware
Статичні CSP-заголовки не підходять для сучасних додатків із динамічною гідратацією. Ми генеруємо криптографічний nonce для кожного HTTP-запиту на рівні Edge Middleware менш ніж за 0.4 ms без збільшення TTFB.
3. Автоматизація Subresource Integrity (SRI) на базі SHA-384
Для всіх локальних або статичних ресурсів чекауту під час збірки формується маніфест криптографічних хешів SHA-384. Будь-яка несанкціонована зміна файлу на CDN призводить до його негайного блокування браузером.
4. Очищення пам'яті від чутливих даних (Zeroization)
Складальник сміття JavaScript не гарантує негайного видалення рядків із пам'яті комп'ютера. Наш клас SecureCredentialBuffer примусово перезаписує байти випадковими значеннями та нулями одразу після відправки платіжного токена.
5. Результати безпекового аудиту
- Захист від Magecart: 100% несанкціонованих ін'єкцій скриптів або спроб надсилання даних заблоковано.
- Оверхед на Edge: Генерація CSP-заголовків займає менше 0.38 ms.
- Відповідність PCI-DSS v4.0: Повне проходження вимог опитувальника SAQ-A.
Де ця архітектура працює у моєму портфоліо
Ці інженерні рішення не є абстрактною теорією - вони повністю реалізовані та перевірені у наступних робочих продуктах:
Artur Yusupov Portfolio Platform
Клієнтська архітектура Zero-Trust з динамічною Base64-обфускацією та строгими CSP-заголовками для захисту контактних даних.
Front Desk Helpers Corporate Platform
Корпоративний портал з обробкою великих контрактних рахунків, авторизацією скриптів та автоматичним сповіщенням про підміну.
Плануєте міграцію стеку або розробку продукту?
Обговоріть архітектурні вимоги вашого проєкту з інтерактивним RAG AI-асистентом або зв’яжіться напряму для інженерної оцінки.
Інші інженерні статті
Next.js 16 проти Headless WordPress та Custom PHP: об’єктивний аналіз TCO, продуктивності та SEO (2026)
Інженерний аналіз архітектури, витрат на підтримку (TCO) та показників Google Core Web Vitals для Next.js 16, Headless WordPress та кастомного PHP.
Повний розбір архітектури Fullstack AI Lab: компіляція 1 135+ MDX-уроків за 90 секунд на Next.js 16 та Rust MDX-RS
Повний технічний та архітектурний розбір інтерактивної освітньої платформи Fullstack AI Lab: як ми прискорили статичну збірку у 14 разів (із 21.6 хв до 1.5 хв), створили браузерну WebAssembly-пісочницю WordPress, симулятор AI-співбесід, інтерактивні симулятори рантайму та аудіогенератор для NotebookLM.