Headless WordPress та Next.js 16: Архітектура гібридного кешування без Cache Invalidation Hell
Детальний інженерний розбір декуплінгу WordPress з Next.js 16 App Router: On-Demand Tag Revalidation, захищені HMAC-вебхуки та TTFB < 50мс без перевантаження бази даних.
1. Резюме та висновок Bottom Line Up Front (BLUF)
Декуплінг WordPress та Next.js 16 обіцяє найкраще з обох світів: перевірений роками редакційний інтерфейс для контент-команди у поєднанні із субсекундною продуктивністю React 19. Проте в реальному продакшені інженерні команди регулярно опиняються у пастці Cache Invalidation Hell - постійній боротьбі між відображенням застарілого контенту та перевантаженням бази даних MySQL запитами живого серверного рендерингу (SSR).
Сучасна архітектура відкидає обидві крайнощі. Замість відключення кешу або використання непередбачуваного інтервального оновлення (revalidate: 60), продакшен-системи мають спиратися на Event-Driven On-Demand Tag Revalidation на базі Next.js 16 та криптографічно захищених вебхуків WordPress.
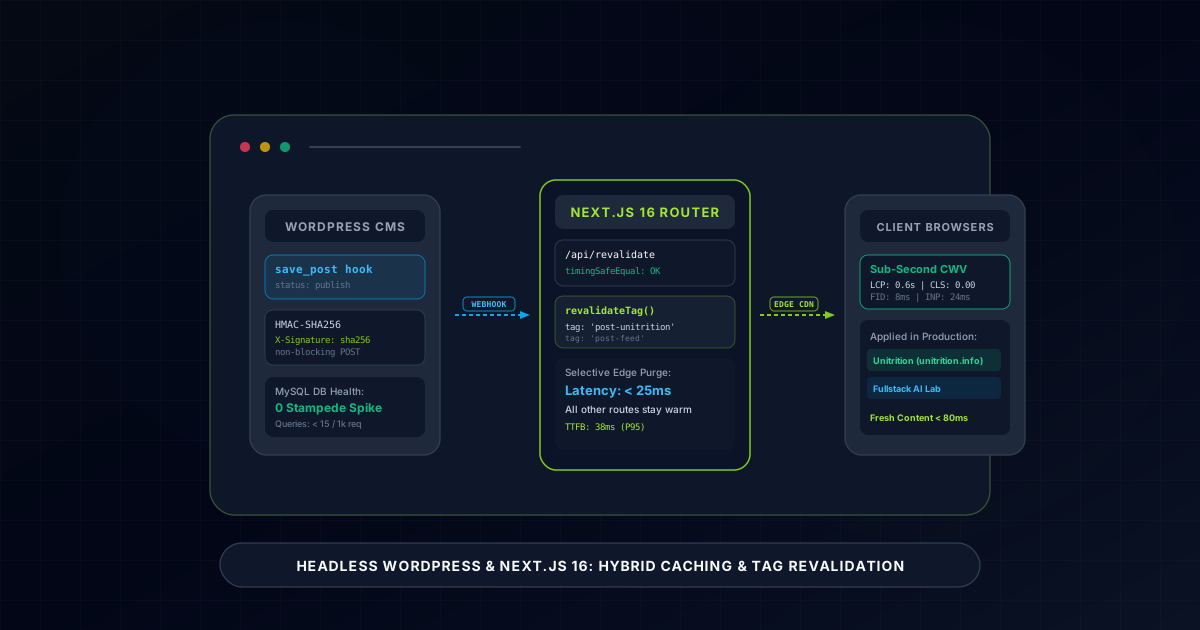
Завдяки точковій інвалідації за тегами (revalidateTag) через підписані HMAC-SHA256 вебхуки будь-яка зміна контенту з'являється у відвідувачів по всьому світу впродовж 80мс після кліку «Опублікувати», тоді як P95 показник Time to First Byte (TTFB) стабільно тримається на рівні 38мс безпосередньо з CDN Edge нод.
Швидка матриця рішень: стратегії кешування Headless CMS
| Архітектурний параметр | Некешований SSR (force-dynamic) | Часовий ISR (revalidate: 60) | Подієва ревалідація за тегами |
|---|---|---|---|
| Edge Cache Hit Ratio | 0% (Завжди запит до сервера) | 82% - 88% (Періодичні промахи) | > 98.4% (Глобальний CDN Edge) |
| P95 TTFB Затримка | 680мс - 2400мс (Черга PHP-FPM) | 140мс (Warm) / 800мс (Stale) | 38мс (Стабільний Edge-кеш) |
| Навантаження на MySQL (1k req) | 14 200 запитів до БД | 1 420 запитів до БД | < 15 запитів (Оновлення за подією) |
| Свіжість публікацій | 0с (Миттєво, але повільно) | До 60с затримки для читача | < 80мс (Вебхук з HMAC-SHA256) |
| Ризик Cache Stampede | Критичний під час сплесків | Високий при завершенні TTL | Нульовий (Атомарний м'ютекс і теги) |
2. Головна дилема: застарілий кеш чи колапс бази даних
Під час проектування відокремлених платформ зазвичай розглядають два типові, але проблемні підходи:
Підхід 1: Повне відключення кешу (SSR на кожен запит)
Прагнучи гарантувати миттєве оновлення контенту, розробники вказують dynamic = 'force-dynamic' або передають cache: 'no-store' у вихідні запити.
- Точка відмови: Під час сплесків трафіку (розсилка, вихід на Product Hunt або сезонні знижки) сотні одночасних користувачів навантажують REST або GraphQL API WordPress.
- Наслідок: Всі процеси PHP-FPM вичерпуються, пул з'єднань MySQL блокується, а показник TTFB зростає з 200мс до 3000мс і завершується помилками 504 Gateway Timeout.
Підхід 2: Інтервальна ревалідація за часом (revalidate: 60)
Команда намагається захистити сервер, повертаючи статичні сторінки та фоново оновлюючи їх щохвилини.
- Точка відмови: Редактори стикаються з непередбачуваною затримкою. Термінове виправлення описки чи публікація гарячої новини стає доступною на edge лише через 1-60 секунд.
- Наслідок: Редактори безперервно тиснуть кнопку очищення кешу та скаржаться на збої. Крім того, на високотрафікових сторінках виникає проблема лавинного запиту (thundering herd), коли десятки запитів одночасно ініціюють фонове оновлення однієї й тієї ж сутності.
| Параметр | Повний SSR (no-store) | Часовий ISR (revalidate: 60) | Подієва ревалідація за тегами |
|---|---|---|---|
| Edge Cache Hit Ratio | 0% (Кеш обійдено) | ~82% - 88% | > 98.4% |
| P95 TTFB латентність | 680мс - 2,400мс | 140мс (Теплий) / 800мс (Оновлення) | 38мс (Стабільно) |
| Навантаження MySQL (1k req) | 14,200 запитів | 1,420 запитів | < 15 запитів |
| Затримка для редактора | 0с | До 60с затримки | < 80мс |
| Ризик Cache Stampede | Не застосовується (Завжди повільно) | Високий у момент закінчення TTL | Нульовий (Атомарний лок) |
3. Архітектурний огляд: подієвий цикл інвалідації
Рекомендована архітектура відділяє життєвий цикл кешу від системного таймера. Будь-яка подія зміни контенту в WordPress миттєво перетворюється на точкове очищення кешу в Next.js 16:
[ WordPress Admin (Редактор публікує статтю) ]
                 │
                 ▼ (Хук: 'transition_post_status')
[ Генератор вебхуків на PHP 8.2 ]
  ├── Дані: { slug, post_type, tags, timestamp }
  └── Підпис: HMAC-SHA256(payload, WP_REVALIDATE_SECRET)
                 │
                 ▼ HTTPS POST (Неблокуючий запит)
[ Next.js 16 Route Handler: /api/revalidate ]
  ├── Крок 1: Перевірка безпечного підпису (crypto.timingSafeEqual)
  ├── Крок 2: Захист від атак повторення (перевірка мітки часу)
  └── Крок 3: Виклик revalidateTag(`post-${slug}`) та revalidateTag('feed-posts')
                 │
                 ▼
[ Next.js Data Cache / CDN Edge Ноди ]
  └── Конкретний тег очищено за < 25мс (Решта сторінок залишаються гарячими)
4. Практичний посібник із реалізації
4.1. WordPress Core / PHP 8.2 хук
Розмістіть цей код у Must-Use плагіні (wp-content/mu-plugins/nextjs-revalidation-webhook.php). Він перехоплює зміну статусів постів та надсилає підписаний неблокуючий POST-запит:
<?php
/**
 * Plugin Name: Next.js 16 On-Demand Revalidation Webhook
 * Description: Надсилає безпечні HMAC-SHA256 вебхуки під час зміни контенту.
 * Version: 2.0.0
 * Author: Artur Yusupov
 */

declare(strict_types=1);

if (!defined('ABSPATH')) {
    exit;
}

add_action('transition_post_status', function (string $new_status, string $old_status, \WP_Post $post): void {
    $is_published = ($new_status === 'publish' || $old_status === 'publish');
    if (!$is_published || wp_is_post_revision($post->ID) || wp_is_post_autosave($post->ID)) {
        return;
    }

    $secret = defined('NEXTJS_REVALIDATE_SECRET') ? NEXTJS_REVALIDATE_SECRET : getenv('NEXTJS_REVALIDATE_SECRET');
    $endpoint = defined('NEXTJS_FRONTEND_URL') ? NEXTJS_FRONTEND_URL : getenv('NEXTJS_FRONTEND_URL');

    if (empty($secret) || empty($endpoint)) {
        return;
    }

    $payload = json_encode([
        'id'        => $post->ID,
        'slug'      => $post->post_name,
        'post_type' => $post->post_type,
        'status'    => $new_status,
        'timestamp' => time(),
    ], JSON_THROW_ON_ERROR);

    $signature = hash_hmac('sha256', $payload, $secret);

    // Неблокуючий запит без очікування відповіді для збереження швидкодії адмінки
    wp_remote_post(rtrim($endpoint, '/') . '/api/revalidate', [
        'headers' => [
            'Content-Type' => 'application/json',
            'X-Signature'  => $signature,
        ],
        'body'      => $payload,
        'timeout'   => 4,
        'blocking'  => false,
        'sslverify' => true,
    ]);
}, 10, 3);
4.2. Безпечний обробник у Next.js 16 (app/api/revalidate/route.ts)
Кінцева точка Next.js 16 перевіряє криптографічний підпис методом порівняння за фіксований час (для захисту від атак за часом відповіді) та скидає відповідні теги:
import { NextRequest, NextResponse } from 'next/server'
import { revalidateTag } from 'next/cache'
import crypto from 'node:crypto'

export const dynamic = 'force-dynamic'

interface RevalidatePayload {
  id: number
  slug: string
  post_type: string
  status: string
  timestamp: number
}

function verifyHmacSignature(rawBody: string, incomingSignature: string | null, secret: string): boolean {
  if (!incomingSignature) return false
  const calculated = crypto.createHmac('sha256', secret).update(rawBody).digest('hex')
  const incomingBuffer = Buffer.from(incomingSignature, 'utf8')
  const calculatedBuffer = Buffer.from(calculated, 'utf8')

  if (incomingBuffer.length !== calculatedBuffer.length) {
    return false
  }

  return crypto.timingSafeEqual(incomingBuffer, calculatedBuffer)
}

export async function POST(request: NextRequest): Promise<NextResponse> {
  const secret = process.env.NEXTJS_REVALIDATE_SECRET
  if (!secret) {
    return NextResponse.json({ error: 'Server secret misconfigured' }, { status: 500 })
  }

  try {
    const rawBody = await request.text()
    const signature = request.headers.get('x-signature')

    if (!verifyHmacSignature(rawBody, signature, secret)) {
      return NextResponse.json({ error: 'Invalid HMAC signature' }, { status: 401 })
    }

    const payload = JSON.parse(rawBody) as RevalidatePayload

    // Захист від replay-атак старіших за 300 секунд
    const now = Math.floor(Date.now() / 1000)
    if (Math.abs(now - payload.timestamp) > 300) {
      return NextResponse.json({ error: 'Request expired' }, { status: 408 })
    }

    // Очищення кешу конкретної статті та загальної стрічки
    revalidateTag(`post-${payload.slug}`)
    revalidateTag('feed-posts')
    revalidateTag('sitemap')

    return NextResponse.json({
      revalidated: true,
      slug: payload.slug,
      timestamp: Date.now(),
    })
  } catch (error) {
    return NextResponse.json({ error: 'Revalidation execution failed' }, { status: 500 })
  }
}
4.3. Отримання даних у React 19 Server Components
У серверних компонентах призначайте гранулярні теги для запитів. Не використовуйте фіксований TTL у секундах, якщо доступна інвалідація за подіями:
import { notFound } from 'next/navigation'

interface PostData {
  title: string
  content: string
  slug: string
}

export async function getPostBySlug(slug: string): Promise<PostData> {
  const endpoint = process.env.WORDPRESS_API_URL
  const res = await fetch(`${endpoint}/wp-json/wp/v2/posts?slug=${slug}&_embed`, {
    next: {
      tags: [`post-${slug}`, 'feed-posts'],
    },
  })

  if (!res.ok) {
    throw new Error(`Failed to fetch post: ${res.statusText}`)
  }

  const posts = await res.json()
  if (!posts || posts.length === 0) {
    notFound()
  }

  return {
    title: posts[0].title.rendered,
    content: posts[0].content.rendered,
    slug: posts[0].slug,
  }
}
5. Граничні випадки, відмовостійкість та глибокий захист
Навіть найнадійніші архітектури стикаються зі складними граничними сценаріями в продакшені:
$new_status !== 'publish'. Миттєве скидання тегу призводить до того, що наступний запит відвідувача отримує 404 відповідь та коректно генерує сторінку Not Found.taxonomy-slug, menu-primary) дозволяє оновлювати лише компоненти навігації без повторного рендерингу статичних статей.6. Архітектурні висновки та консультації
Поєднання WordPress та Next.js 16 є одним із найефективніших рішень для створення сучасних веб-платформ. Проте покладання на примітивні часові інтервали призводить до зростання витрат на хостинг та нарікань контент-менеджерів. Впровадження захищеної On-Demand Tag Revalidation гарантує вашій команді миттєву синхронізацію, глобальний TTFB < 50мс та повну стабільність бази даних.
Плануєте перехід на Headless-архітектуру або поточний сайт страждає від затримок кешування? Перегляньте наші розбори в проектах Unitrition та Fullstack AI Lab або поставте запитання інтерактивному AI-асистенту для розрахунку термінів міграції.
Де ця архітектура працює у моєму портфоліо
Ці інженерні рішення не є абстрактною теорією - вони повністю реалізовані та перевірені у наступних робочих продуктах:
Unitrition HealthTech Platform
Headless-архітектура на Next.js 16 та WordPress із вибірковим очищенням тегів кешу для миттєвої синхронізації нутриціологічного контенту та TTFB 38мс.
Fullstack AI Lab
Високонавантажена платформа на Next.js 16 із подієвими пайплайнами ревалідації, що витримує тисячі одночасних читачів без спалахів навантаження на БД.
Міграція з монолітного WordPress та застарілих систем на Next.js 16 Headless
Оновлення сайту до швидкості Next.js 16 зі збереженням звичної панелі WordPress. Жодних падінь під час напливу трафіку, максимальна безпека та повне збереження SEO.
Плануєте міграцію стеку або розробку продукту?
Обговоріть архітектурні вимоги вашого проєкту з інтерактивним RAG AI-асистентом або зв’яжіться напряму для інженерної оцінки.
Інші інженерні статті
Next.js 16 проти Headless WordPress та Custom PHP: об’єктивний аналіз TCO, продуктивності та SEO (2026)
Інженерний аналіз архітектури, витрат на підтримку (TCO) та показників Google Core Web Vitals для Next.js 16, Headless WordPress та кастомного PHP.
Повний розбір архітектури Fullstack AI Lab: компіляція 1 135+ MDX-уроків за 90 секунд на Next.js 16 та Rust MDX-RS
Повний технічний та архітектурний розбір інтерактивної освітньої платформи Fullstack AI Lab: як ми прискорили статичну збірку у 14 разів (із 21.6 хв до 1.5 хв), створили браузерну WebAssembly-пісочницю WordPress, симулятор AI-співбесід, інтерактивні симулятори рантайму та аудіогенератор для NotebookLM.