Гранулярна авторизація та контроль доступу на основі зв’язків (ReBAC): реалізація Google Zanzibar з OpenFGA у Next.js 16
Усунення вибуху ролей RBAC у багатокористувацьких корпоративних платформах: впровадження моделі ReBAC на базі Google Zanzibar з OpenFGA, перевірка прав на Edge Middleware до 12мс та графи транзитивних зв’язків у Next.js 16.
1. За межами RBAC: чому багатокористувацькі платформи зазнають збоїв зі статичними ролями
Контроль доступу на основі ролей (RBAC) створювався для класичних монолітів, де були лише ролі Admin, Editor та Viewer.
У сучасних хмарних SaaS-платформах зі спільним доступом та багаторівневими організаціями RBAC неминуче стикається з явищем вибуху ролей (Role Explosion):
- Коли користувач є адміністратором однієї команди, але лише читачем окремого проєкту в іншій;
- Коли необхідно надати тимчасовий доступ зовнішньому підряднику до окремої папки з успадкуванням прав на всі вкладені документи;
- Коли холдинг об’єднує кілька компаній зі збереженням незалежного контролю.
Команди змушені створювати сотні штучних комбінованих ролей, що перетворює базу даних на заплутаний лабіринт булевих прапорців.
Швидка матриця рішень: порівняння архітектур авторизації
| Архітектурний параметр | Традиційний RBAC (статичні ролі) | Контроль доступу на атрибутах (ABAC) | ReBAC (Google Zanzibar / OpenFGA) |
|---|---|---|---|
| Ризик вибуху ролей | Критичний (> 300 кастомних ролей у SaaS) | Помірний (розростання правил політик) | Нульовий (нормалізований граф зв'язків) |
| Затримка перевірки | 45мс - 180мс (рекурсивні SQL-джойни) | 25мс - 75мс (виконання рул-енджину) | < 12мс (оптимізований орієнтований граф) |
| Транзитивні ієрархії | Крихкі (ручні рекурсивні запити CTE) | Складні (кастомні JSON-політики) | Нативні (автоматичний обхід деревоподібних зв'язків) |
| Робота на Edge Middleware | Ні (залежність від важкої бази даних) | Складно (потребує гідратації контексту) | Так (оцінка кортежів у пам'яті на Edge) |
| Аудит та відкликання | Ненадійні (розкидані boolean-прапорці) | Помірні (журнали оновлення політик) | Атомарні (миттєве видалення кортежу в Redis) |
2. Парадигма Google Zanzibar та OpenFGA
У 2019 році Google опублікував дослідження системи Zanzibar, що керує правами доступу в Google Drive, YouTube та Google Cloud. Zanzibar повністю відмовився від концепції статичних ролей і перейшов до Relationship-Based Access Control (ReBAC).
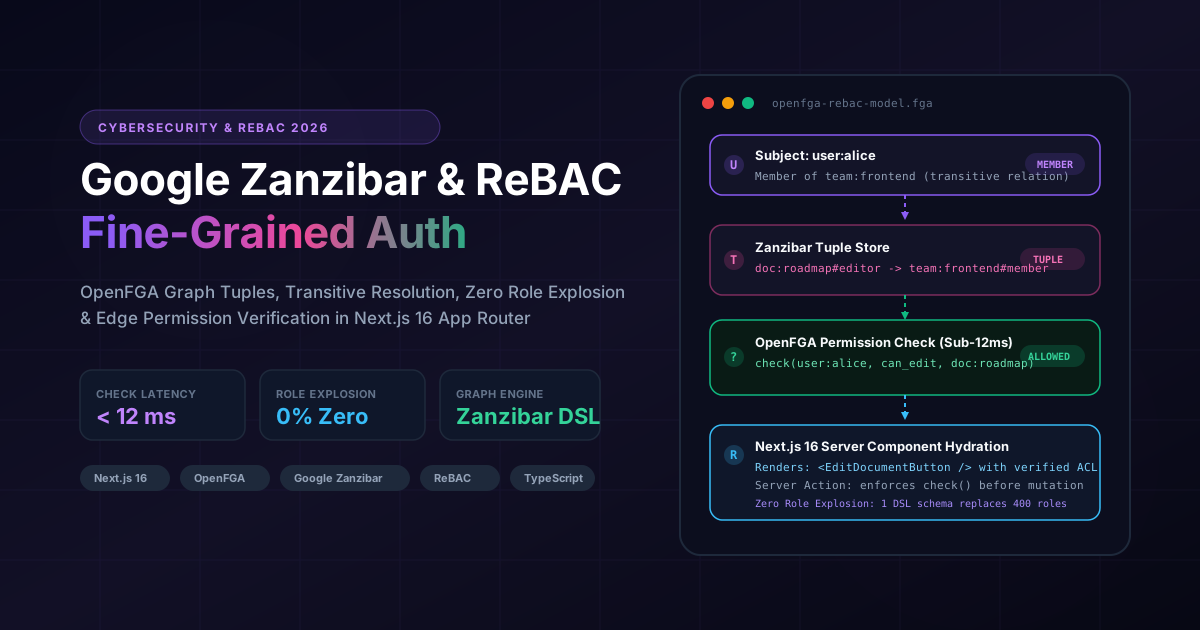
Права визначаються як спрямований граф кортежів відносин:
<користувач> є <відношення> до <об'єкта>Наприклад:
user:alice є member у team:frontendteam:frontend є editor у folder:roadmap-2026folder:roadmap-2026 є parent у doc:architecture-spec
При перевірці права запису двигун OpenFGA обходить граф зв’язків менше ніж за 12мс і детерміновано повертає дозвіл.
3. Моделювання доменної області в OpenFGA DSL
За допомогою компактної декларативної схеми OpenFGA описуються багаторівневі ієрархії організацій, команд, папок і документів з автоматичним успадкуванням прав (editor from parent, admin from parent->org).
4. Інтеграція з Next.js 16 Edge Middleware та Server Actions
Перевірка прав реалізується на двох рівнях:
Де ця архітектура працює у моєму портфоліо
Ці інженерні рішення не є абстрактною теорією - вони повністю реалізовані та перевірені у наступних робочих продуктах:
Unitrition HealthTech Platform
Ізоляція медичних записів рівня HIPAA, де дієтологи, куратори та пацієнти мають доступ до планів харчування та аналізів через транзитивні графи зв’язків ReBAC.
Artur Yusupov Portfolio Platform
Авторизація на Edge Middleware за <12мс для перевірки меж орендарів, прав спільного редагування та доступу адміністратора через сховище кортежів OpenFGA.
Плануєте міграцію стеку або розробку продукту?
Обговоріть архітектурні вимоги вашого проєкту з інтерактивним RAG AI-асистентом або зв’яжіться напряму для інженерної оцінки.
Інші інженерні статті
Next.js 16 проти Headless WordPress та Custom PHP: об’єктивний аналіз TCO, продуктивності та SEO (2026)
Інженерний аналіз архітектури, витрат на підтримку (TCO) та показників Google Core Web Vitals для Next.js 16, Headless WordPress та кастомного PHP.
Повний розбір архітектури Fullstack AI Lab: компіляція 1 135+ MDX-уроків за 90 секунд на Next.js 16 та Rust MDX-RS
Повний технічний та архітектурний розбір інтерактивної освітньої платформи Fullstack AI Lab: як ми прискорили статичну збірку у 14 разів (із 21.6 хв до 1.5 хв), створили браузерну WebAssembly-пісочницю WordPress, симулятор AI-співбесід, інтерактивні симулятори рантайму та аудіогенератор для NotebookLM.