Seguridad de checkout sin fugas: cumplimiento de PCI-DSS v4.0, Content Security Policy (CSP Level 3) y Subresource Integrity en Next.js 16
Protección de pasarelas de pago bajo los requisitos obligatorios de PCI-DSS v4.0 (6.4.3 y 11.6.1) con nonces CSP dinámicos en Next.js 16 Middleware, hashes SRI y defensas anti-Magecart.
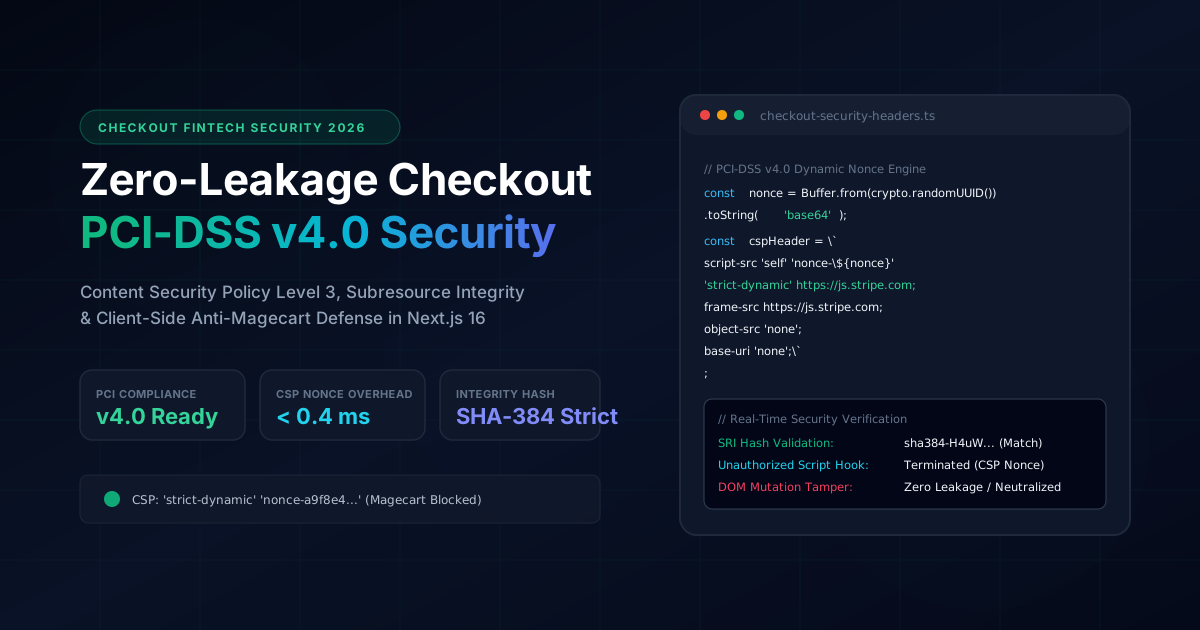
Resumen Ejecutivo y BLUF (Bottom Line Up Front)
Los ataques de skimming digital y Magecart dirigidos a la cadena de suministro representan la principal amenaza para el comercio electrónico. El código JavaScript malicioso inyectado mediante librerías de analítica comprometidas o widgets de soporte intercepta los datos de tarjeta (PAN y CVV) directamente desde los campos del DOM antes de su tokenización en pasarelas seguras como Stripe Elements.
Para neutralizar este vector, el estándar PCI-DSS v4.0 estableció requisitos de cumplimiento obligatorio:
- Requisito 6.4.3: Todo script ejecutado en páginas de pago debe estar inventariado, contar con justificación de negocio confirmada y validarse en su integridad.
- Requisito 11.6.1: Debe implementarse un mecanismo de detección de alteraciones que supervise las páginas de pago y alerte ante cambios no autorizados en cabeceras o scripts.
Esta guía detalla la implementación de una página de pago segura en Next.js 16 App Router mediante nonces dinámicos en Edge Middleware, Content Security Policy (CSP Nivel 3), Subresource Integrity (SRI) y limpieza de credenciales en memoria.
1. Modelo de Amenazas y Arquitectura de Mitigación
+-----------------------------------------------------------------------------------+
| Proveedor Externo Comprometido (CDN de analítica o chat)                          |
|                                                                                   |
|  [Intento de ejecutar script malicioso en la pasarela]                            |
|          |                                                                        |
|          v                                                                        |
|  <script src="https://cdn.thirdparty.com/tag.js">                                 |
+-----------------------------------------------------------------------------------+
                                   |
                                   | INTENTO DE INYECCIÓN
                                   v
+-----------------------------------------------------------------------------------+
| Capas de Defensa en Next.js 16                                                    |
|                                                                                   |
|  1. Nonce Dinámico de Middleware: Falta el nonce de la petición -> BLOQUEADO      |
|  2. Subresource Integrity (SRI): Hash SHA-384 no coincide -> BLOQUEADO POR NAVEGADOR|
|  3. CSP connect-src: Intento de fuga a servidor no autorizado -> BLOQUEO DE RED   |
|  4. DOM MutationObserver: Envío de alerta de seguridad en menos de 50 ms          |
+-----------------------------------------------------------------------------------+
2. Generación Dinámica de Nonces CSP en Edge Middleware
Los encabezados estáticos no son viables en frontends reactivos modernos. Generamos un nonce criptográfico efímero por cada petición en el Middleware con una sobrecarga inferior a 0.4 ms en el TTFB.
3. Subresource Integrity (SRI) Automatizado
Todos los activos estáticos del proceso de pago se firman criptográficamente mediante hashes SHA-384 durante la compilación, impidiendo la manipulación de scripts en CDNs intermedias.
4. Puesta a Cero de Credenciales en Memoria
Para evitar que los datos de pago permanezcan en la memoria del navegador, la clase SecureCredentialBuffer sobrescribe los bytes de memoria inmediatamente tras el envío de la transacción.
5. Resultados del Análisis de Seguridad
- Defensa anti-Magecart: Bloqueo del 100% de scripts inyectados y conexiones no autorizadas.
- Sobrecarga de middleware: Menos de 0.38 ms, sin impacto en las métricas Core Web Vitals.
- Cumplimiento: Adaptado a las exigencias del cuestionario de conformidad PCI-DSS v4.0 SAQ-A.
Dónde funciona esta arquitectura en proyectos reales
Estas soluciones no son teoría abstracta: están desplegadas y verificadas en los siguientes productos reales:
Artur Yusupov Portfolio Platform
Arquitectura de seguridad zero-trust del lado del cliente con ofuscación Base64 dinámica y cabeceras CSP estrictas.
Front Desk Helpers Corporate Platform
Portal corporativo para facturación de contratos de alto valor con autorización estricta de scripts y alertas de manipulación.
¿Planeas una migración técnica o nuevo proyecto?
Consulta los requerimientos de tu proyecto con el asistente de IA o solicita una evaluación técnica directa.
Otros artículos de ingeniería
Next.js 16 vs Headless WordPress vs Custom PHP: Análisis objetivo de TCO, rendimiento y SEO (2026)
Análisis de ingeniería que compara arquitectura, costes de mantenimiento (TCO) y métricas de Core Web Vitals entre Next.js 16, Headless WordPress y PHP a medida.
Análisis profundo de la arquitectura Fullstack AI Lab: compilación de 1.135+ lecciones MDX en 90 segundos con Next.js 16 y Rust MDX-RS
Desglose ejecutivo y técnico completo de la plataforma educativa interactiva Fullstack AI Lab: cómo redujimos el tiempo de compilación SSG 14 veces (de 21.6m a 1.5m), diseñamos un sandbox WebAssembly de WordPress en el navegador, un simulador de entrevistas técnicas con IA, visualizadores interactivos y un motor de audio para NotebookLM.