Headless WordPress y Next.js 16: Arquitectura de caché híbrida para eliminar el Cache Invalidation Hell
Desglose técnico sobre cómo desacoplar WordPress con Next.js 16 App Router mediante On-Demand Tag Revalidation, webhooks seguros con HMAC y TTFB sub-50ms sin sobrecargar la base de datos.
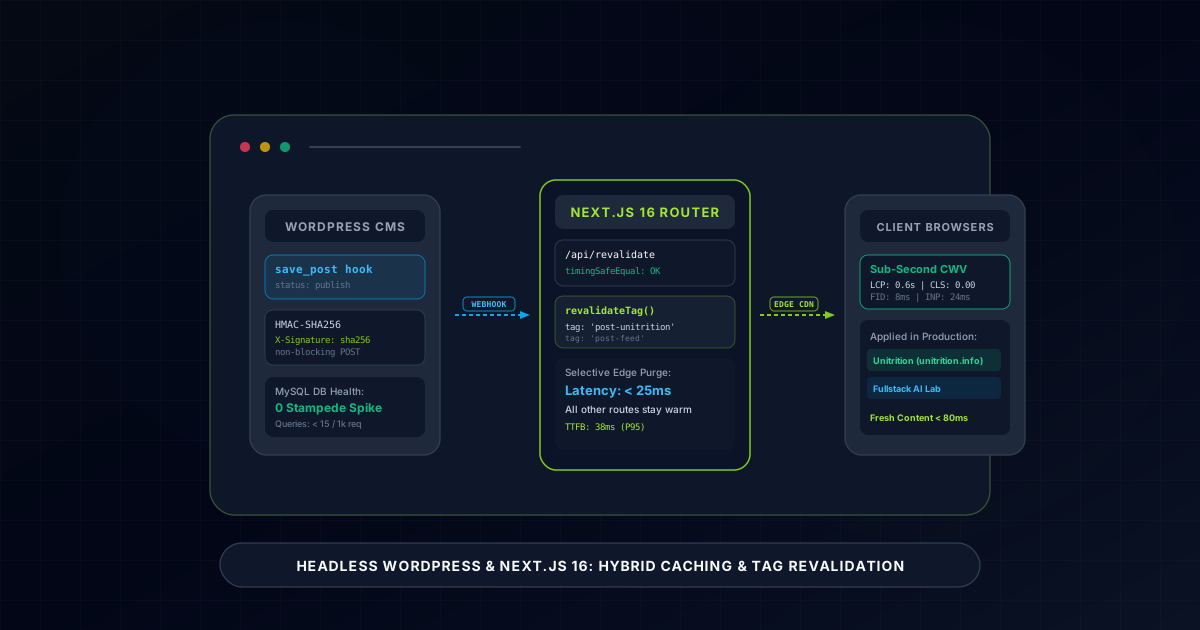
1. Resumen Ejecutivo y Conclusión Bottom Line Up Front (BLUF)
Desacoplar WordPress y Next.js 16 combina lo mejor de dos mundos: un entorno editorial probado para redactores y el rendimiento subsegundo de React 19 para los usuarios finales. Sin embargo, en entornos de producción reales, los equipos de ingeniería suelen quedar atrapados en el Cache Invalidation Hell - el dilema constante entre servir contenido desactualizado o saturar la base de datos MySQL con peticiones de renderizado en servidor (SSR).
La arquitectura moderna óptima descarta ambos extremos. En lugar de desactivar la caché o depender de intervalos temporales arbitrarios (revalidate: 60), los sistemas en producción deben implementar Event-Driven On-Demand Tag Revalidation mediante Next.js 16 y webhooks criptográficos de WordPress.
Al activar la invalidación granular por etiquetas (revalidateTag) con webhooks firmados mediante HMAC-SHA256, cualquier edición de contenido se refleja globalmente en menos de 80ms tras pulsar "Publicar", manteniendo una latencia P95 Time to First Byte (TTFB) estable de 38ms servida directamente desde los nodos CDN Edge.
Matriz rápida de decisión: estrategias de caché para Headless CMS
| Parámetro arquitectónico | SSR sin caché (force-dynamic) | ISR por tiempo (revalidate: 60) | Revalidación bajo demanda por etiquetas |
|---|---|---|---|
| Ratio de aciertos en Edge | 0% (Siempre consulta al origen) | 82% - 88% (Fallos periódicos) | > 98.4% (CDN global en Edge) |
| Latencia P95 TTFB | 680ms - 2.400ms (Cola PHP-FPM) | 140ms (Warm) / 800ms (Stale) | 38ms (Caché determinista en Edge) |
| Carga en MySQL (1k req) | 14.200 consultas a BD | 1.420 consultas a BD | < 15 consultas (Bajo demanda) |
| Frescura editorial | 0s (Instantáneo pero lento) | Hasta 60s de retraso | < 80ms (Webhook HMAC-SHA256) |
| Riesgo de Cache Stampede | Crítico en picos de tráfico | Elevado al expirar TTL | Cero (Mutex atómico y purga de tags) |
2. El dilema central: lecturas obsoletas frente al colapso de la base de datos
Al diseñar arquitecturas desacopladas, suelen considerarse dos enfoques tradicionales con deficiencias críticas:
Enfoque 1: Cero caché / SSR dinámico en cada petición
Con el objetivo de garantizar que los editores vean sus cambios al instante, se configura dynamic = 'force-dynamic' o cache: 'no-store' en las llamadas fetch().
- Modo de fallo: Cuando se produce un pico de tráfico (campaña de email marketing o lanzamiento), cientos de peticiones concurrentes golpean la API REST o GraphQL de WordPress.
- Consecuencia: Los procesos de PHP-FPM se agotan, el grupo de conexiones de MySQL se satura y el TTFB pasa de 200ms a más de 3.000ms antes de generar errores 504 Gateway Timeout.
Enfoque 2: Revalidación periódica basada en tiempo (revalidate: 60)
El equipo intenta proteger la infraestructura sirviendo páginas estáticas y regenerándolas en segundo plano periódicamente.
- Modo de fallo: Los editores sufren una latencia impredecible. La corrección urgente de una errata o una noticia de última hora tarda entre 1 y 60 segundos en propagarse al edge.
- Consecuencia: Los editores purgan la caché repetidamente y reportan incidencias continuas. Además, cuando una URL concurrida expira, se desencadena el problema del "thundering herd" (estampida de caché), donde múltiples trabajadores en el edge intentan regenerar la misma página simultáneamente en el backend.
| Parámetro | SSR sin Caché (no-store) | ISR Temporal (revalidate: 60) | Revalidación por Etiquetas |
|---|---|---|---|
| Edge Cache Hit Ratio | 0% (Sin Caché) | ~82% - 88% | > 98.4% |
| Latencia P95 TTFB | 680ms - 2.400ms | 140ms (Cálido) / 800ms (Regeneración) | 38ms (Estable) |
| Carga en MySQL (1k peticiones) | 14.200 consultas | 1.420 consultas | < 15 consultas |
| Retraso para el editor | 0s | Hasta 60s de espera | < 80ms |
| Riesgo de Cache Stampede | No aplica (Siempre lento) | Alto al expirar el TTL | Cero (Bloqueo atómico) |
3. Descripción de la arquitectura: bucle de revalidación reactivo
La arquitectura recomendada desacopla el ciclo de vida de la caché del reloj del sistema. Cada evento de edición en WordPress se transforma en una invalidación dirigida en Next.js 16:
[ WordPress Admin (El editor publica / modifica una entrada) ]
                 │
                 ▼ (Hook: 'transition_post_status')
[ Generador de Webhooks en PHP 8.2 ]
  ├── Carga útil: { slug, post_type, tags, timestamp }
  └── Firma: HMAC-SHA256(payload, WP_REVALIDATE_SECRET)
                 │
                 ▼ HTTPS POST (Petición no bloqueante)
[ Next.js 16 Route Handler: /api/revalidate ]
  ├── Paso 1: Validación de firma en tiempo constante (crypto.timingSafeEqual)
  ├── Paso 2: Protección contra ataques de repetición (validación de timestamp)
  └── Paso 3: Ejecución de revalidateTag(`post-${slug}`) y revalidateTag('feed-posts')
                 │
                 ▼
[ Next.js Data Cache / Nodos Edge CDN ]
  └── Etiqueta específica purgada en < 25ms (El resto del sitio sigue en caché)
4. Guía práctica de implementación
4.1. Hook de eventos en PHP 8.2 / WordPress Core
Ubica este código en un plugin Must-Use (wp-content/mu-plugins/nextjs-revalidation-webhook.php). Captura los cambios de estado y envía una petición POST no bloqueante firmada criptográficamente:
<?php
/**
 * Plugin Name: Next.js 16 On-Demand Revalidation Webhook
 * Description: Envía webhooks seguros con HMAC-SHA256 ante cambios de contenido.
 * Version: 2.0.0
 * Author: Artur Yusupov
 */

declare(strict_types=1);

if (!defined('ABSPATH')) {
    exit;
}

add_action('transition_post_status', function (string $new_status, string $old_status, \WP_Post $post): void {
    $is_published = ($new_status === 'publish' || $old_status === 'publish');
    if (!$is_published || wp_is_post_revision($post->ID) || wp_is_post_autosave($post->ID)) {
        return;
    }

    $secret = defined('NEXTJS_REVALIDATE_SECRET') ? NEXTJS_REVALIDATE_SECRET : getenv('NEXTJS_REVALIDATE_SECRET');
    $endpoint = defined('NEXTJS_FRONTEND_URL') ? NEXTJS_FRONTEND_URL : getenv('NEXTJS_FRONTEND_URL');

    if (empty($secret) || empty($endpoint)) {
        return;
    }

    $payload = json_encode([
        'id'        => $post->ID,
        'slug'      => $post->post_name,
        'post_type' => $post->post_type,
        'status'    => $new_status,
        'timestamp' => time(),
    ], JSON_THROW_ON_ERROR);

    $signature = hash_hmac('sha256', $payload, $secret);

    // Petición no bloqueante sin esperar respuesta para no demorar al editor
    wp_remote_post(rtrim($endpoint, '/') . '/api/revalidate', [
        'headers' => [
            'Content-Type' => 'application/json',
            'X-Signature'  => $signature,
        ],
        'body'      => $payload,
        'timeout'   => 4,
        'blocking'  => false,
        'sslverify' => true,
    ]);
}, 10, 3);
4.2. Manejador seguro en Next.js 16 (app/api/revalidate/route.ts)
El endpoint de Next.js 16 valida la firma mediante comparación en tiempo constante para evitar ataques de temporización y purga las etiquetas exactas:
import { NextRequest, NextResponse } from 'next/server'
import { revalidateTag } from 'next/cache'
import crypto from 'node:crypto'

export const dynamic = 'force-dynamic'

interface RevalidatePayload {
  id: number
  slug: string
  post_type: string
  status: string
  timestamp: number
}

function verifyHmacSignature(rawBody: string, incomingSignature: string | null, secret: string): boolean {
  if (!incomingSignature) return false
  const calculated = crypto.createHmac('sha256', secret).update(rawBody).digest('hex')
  const incomingBuffer = Buffer.from(incomingSignature, 'utf8')
  const calculatedBuffer = Buffer.from(calculated, 'utf8')

  if (incomingBuffer.length !== calculatedBuffer.length) {
    return false
  }

  return crypto.timingSafeEqual(incomingBuffer, calculatedBuffer)
}

export async function POST(request: NextRequest): Promise<NextResponse> {
  const secret = process.env.NEXTJS_REVALIDATE_SECRET
  if (!secret) {
    return NextResponse.json({ error: 'Server secret misconfigured' }, { status: 500 })
  }

  try {
    const rawBody = await request.text()
    const signature = request.headers.get('x-signature')

    if (!verifyHmacSignature(rawBody, signature, secret)) {
      return NextResponse.json({ error: 'Invalid HMAC signature' }, { status: 401 })
    }

    const payload = JSON.parse(rawBody) as RevalidatePayload

    // Protección contra ataques de repetición con más de 300 segundos
    const now = Math.floor(Date.now() / 1000)
    if (Math.abs(now - payload.timestamp) > 300) {
      return NextResponse.json({ error: 'Request expired' }, { status: 408 })
    }

    // Purgar la caché de la entrada concreta y los listados globales
    revalidateTag(`post-${payload.slug}`)
    revalidateTag('feed-posts')
    revalidateTag('sitemap')

    return NextResponse.json({
      revalidated: true,
      slug: payload.slug,
      timestamp: Date.now(),
    })
  } catch (error) {
    return NextResponse.json({ error: 'Revalidation execution failed' }, { status: 500 })
  }
}
4.3. Consulta de datos en React 19 Server Components
En los Server Components de React 19, vincula etiquetas precisas a tus consultas sin recurrir a intervalos temporales artificiales:
import { notFound } from 'next/navigation'

interface PostData {
  title: string
  content: string
  slug: string
}

export async function getPostBySlug(slug: string): Promise<PostData> {
  const endpoint = process.env.WORDPRESS_API_URL
  const res = await fetch(`${endpoint}/wp-json/wp/v2/posts?slug=${slug}&_embed`, {
    next: {
      tags: [`post-${slug}`, 'feed-posts'],
    },
  })

  if (!res.ok) {
    throw new Error(`Failed to fetch post: ${res.statusText}`)
  }

  const posts = await res.json()
  if (!posts || posts.length === 0) {
    notFound()
  }

  return {
    title: posts[0].title.rendered,
    content: posts[0].content.rendered,
    slug: posts[0].slug,
  }
}
5. Casos límite, tolerancia a fallos y defensa en profundidad
Incluso las arquitecturas más sólidas requieren salvaguardas para casos límite en producción:
$new_status !== 'publish'. La purga inmediata provoca que la siguiente solicitud de Next.js reciba un 404 de WordPress y sirva la página de no encontrado estática.taxonomy-slug, menu-primary) permite actualizar únicamente el layout o los listados sin regenerar cientos de artículos estáticos.6. Conclusiones y consultoría técnica
Combinar WordPress y Next.js 16 es una de las decisiones más acertadas para lograr una experiencia editorial amigable con un rendimiento web de primer nivel. No obstante, basar la estrategia en revalidación periódica genera costes innecesarios y frustración editorial. Adoptar On-Demand Tag Revalidation con autenticación HMAC garantiza sincronización inmediata, lecturas edge sub-50ms y máxima protección de la base de datos.
¿Estás planificando una migración a arquitectura headless o tu sistema actual presenta lentitud de caché? Explora nuestros casos en Unitrition y Fullstack AI Lab, o inicia una consulta con nuestro asistente de IA interactivo para calcular tiempos y ahorros de infraestructura.
Dónde funciona esta arquitectura en proyectos reales
Estas soluciones no son teoría abstracta: están desplegadas y verificadas en los siguientes productos reales:
Unitrition HealthTech Platform
Arquitectura headless con Next.js 16 y WordPress basada en purgado selectivo por etiquetas para sincronización inmediata de contenidos y TTFB de 38ms.
Fullstack AI Lab
Plataforma Next.js 16 de alto tráfico con pipelines de revalidación por eventos que soporta miles de lectores concurrentes sin sobrecargas en la base de datos.
Migración de WordPress y Sistemas Legacy a Next.js 16 Headless
Moderniza tu web a la velocidad de Next.js 16 conservando la facilidad de gestión de WordPress. Cero caídas por picos de tráfico, seguridad blindada y 100% de SEO preservado.
¿Planeas una migración técnica o nuevo proyecto?
Consulta los requerimientos de tu proyecto con el asistente de IA o solicita una evaluación técnica directa.
Otros artículos de ingeniería
Next.js 16 vs Headless WordPress vs Custom PHP: Análisis objetivo de TCO, rendimiento y SEO (2026)
Análisis de ingeniería que compara arquitectura, costes de mantenimiento (TCO) y métricas de Core Web Vitals entre Next.js 16, Headless WordPress y PHP a medida.
Análisis profundo de la arquitectura Fullstack AI Lab: compilación de 1.135+ lecciones MDX en 90 segundos con Next.js 16 y Rust MDX-RS
Desglose ejecutivo y técnico completo de la plataforma educativa interactiva Fullstack AI Lab: cómo redujimos el tiempo de compilación SSG 14 veces (de 21.6m a 1.5m), diseñamos un sandbox WebAssembly de WordPress en el navegador, un simulador de entrevistas técnicas con IA, visualizadores interactivos y un motor de audio para NotebookLM.