Autorización granular y control de acceso basado en relaciones (ReBAC): implementación de Google Zanzibar con OpenFGA en Next.js 16
Eliminación de la explosión de roles RBAC en plataformas multiinquilino: implementación de ReBAC inspirado en Google Zanzibar con OpenFGA, verificaciones en Edge Middleware en menos de 12ms y grafos de relaciones transitivas en Next.js 16.
1. Más allá de RBAC: por qué las plataformas multiinquilino colapsan con roles estáticos
El control de acceso basado en roles (RBAC) tradicional sufre de la llamada explosión de roles cuando se aplica a entornos SaaS colaborativos modernos:
- La proliferación de roles combinatorios (
AdminLecturaEquipoB,AuditorTemporal) satura las bases de datos. - La gestión de permisos transitivos en jerarquías profundas requiere costosas consultas recursivas en SQL.
Matriz rápida de decisión: comparación de arquitecturas de autorización
| Parámetro arquitectónico | RBAC tradicional (roles estáticos) | Control de acceso por atributos (ABAC) | ReBAC (Google Zanzibar / OpenFGA) |
|---|---|---|---|
| Riesgo de explosión de roles | Crítico (> 300 roles personalizados en SaaS) | Moderado (complejidad de políticas) | Cero (grafo de relaciones normalizado) |
| Latencia de evaluación | 45ms - 180ms (joins SQL recursivos) | 25ms - 75ms (motor de reglas) | < 12ms (grafo dirigido optimizado) |
| Jerarquías transitivas | Frágil (consultas recursivas manuales) | Complejo (políticas JSON a medida) | Nativo (navegación automática padre-hijo) |
| Apto para Edge Middleware | No (dependencia de base de datos) | Difícil (requiere hidratación de contexto) | Sí (evaluación de tuplas en memoria en Edge) |
| Auditabilidad y revocación | Frágil (columnas booleanas dispersas) | Moderado (registro de reglas) | Atómico (invalidación instantánea de tuplas en Redis) |
2. El paradigma de Google Zanzibar y OpenFGA
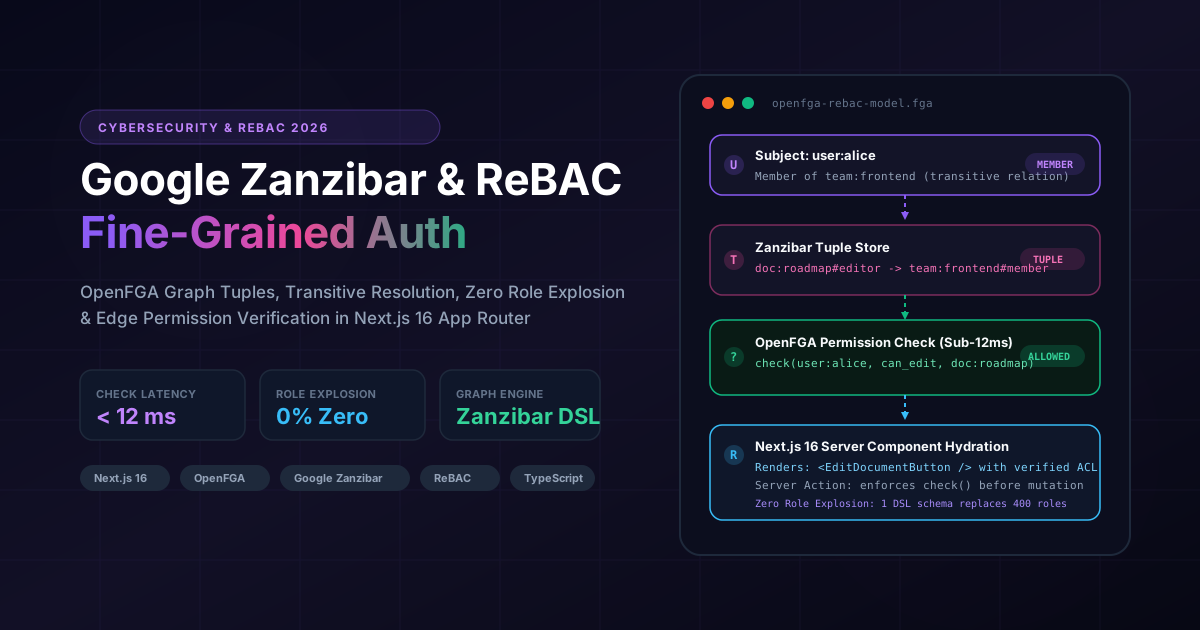
Inspirado en el sistema global de autorización de Google (Zanzibar), el modelo ReBAC (Relationship-Based Access Control) sustituye los roles por tuplas en grafos de relaciones:
<usuario> tiene <relación> con <objeto>OpenFGA evalúa la pertenencia transitiva recorriendo el grafo de relaciones en menos de 12ms sin sobrecargar la base de datos transaccional.
3. Integración en Next.js 16 con Edge Middleware y Server Actions
La verificación se estructura en dos capas defensivas:
Dónde funciona esta arquitectura en proyectos reales
Estas soluciones no son teoría abstracta: están desplegadas y verificadas en los siguientes productos reales:
Unitrition HealthTech Platform
Aislamiento de historiales médicos grado HIPAA donde nutricionistas y pacientes comparten dietas y analíticas mediante relaciones transitivas de grafos ReBAC.
Artur Yusupov Portfolio Platform
Autorización en Edge Middleware en <12ms para comprobar límites de inquilino, edición colaborativa y acceso de administración mediante tuplas de OpenFGA.
¿Planeas una migración técnica o nuevo proyecto?
Consulta los requerimientos de tu proyecto con el asistente de IA o solicita una evaluación técnica directa.
Otros artículos de ingeniería
Next.js 16 vs Headless WordPress vs Custom PHP: Análisis objetivo de TCO, rendimiento y SEO (2026)
Análisis de ingeniería que compara arquitectura, costes de mantenimiento (TCO) y métricas de Core Web Vitals entre Next.js 16, Headless WordPress y PHP a medida.
Análisis profundo de la arquitectura Fullstack AI Lab: compilación de 1.135+ lecciones MDX en 90 segundos con Next.js 16 y Rust MDX-RS
Desglose ejecutivo y técnico completo de la plataforma educativa interactiva Fullstack AI Lab: cómo redujimos el tiempo de compilación SSG 14 veces (de 21.6m a 1.5m), diseñamos un sandbox WebAssembly de WordPress en el navegador, un simulador de entrevistas técnicas con IA, visualizadores interactivos y un motor de audio para NotebookLM.