Headless WordPress & Next.js 16: Hybride Caching-Architektur zur Beseitigung der Cache-Invalidation-Hölle
Detaillierte Architekturanalyse zur Entkopplung von WordPress mit dem Next.js 16 App Router: On-Demand-Tag-Revalidierung, HMAC-gesicherte Webhooks und Sub-50ms-TTFB ohne Überlastung der MySQL-Datenbank.
1. Executive Summary & Das Wesentliche vorweg (BLUF)
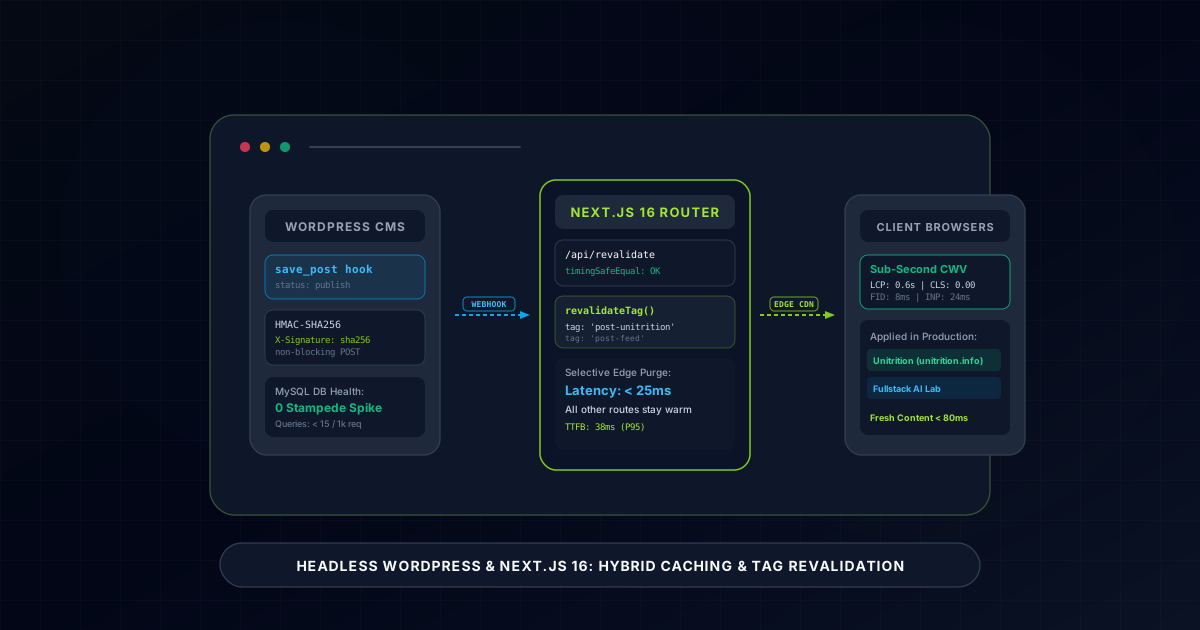
Die Entkopplung von WordPress und Next.js 16 verspricht das Beste aus beiden Welten: ein praxiserprobtes Redaktionssystem kombiniert mit der Sub-Sekunden-Performance von React 19. In der Produktionspraxis geraten Entwicklungsteams jedoch häufig in die sogenannte Cache-Invalidation-Hölle - den permanenten Konflikt zwischen der Auslieferung veralteter Inhalte und einer Überlastung der MySQL-Ursprungsdatenbank durch ungecachte Server-Side-Rendering-Anfragen (SSR).
Die optimale moderne Architektur vermeidet beide Extreme. Anstatt bei jeder Anfrage ungecachtes SSR auszuführen oder sich auf willkürliche zeitbasierte Revalidierungsintervalle (revalidate: 60) zu verlassen, sollten Produktionsteams eine ereignisgesteuerte On-Demand-Tag-Revalidierung mit Next.js 16 und kryptografisch gesicherten WordPress-Webhooks implementieren.
Durch das Auslösen feingranularer Cache-Tag-Invalidierungen (revalidateTag) über authentifizierte HMAC-SHA256-Webhooks werden Inhaltsänderungen innerhalb von 80ms nach dem Klick auf "Veröffentlichen" weltweit sichtbar, während die P95 Time to First Byte (TTFB) direkt von CDN-Edge-Knoten stabil bei 38ms verbleibt.
Schnelle Entscheidungsmatrix: Headless-CMS-Caching-Strategien im Vergleich
| Architektur-Parameter | Ungecachtes SSR (force-dynamic) | Zeitbasiertes ISR (revalidate: 60) | Ereignisgesteuerte Tag-Invalidierung |
|---|---|---|---|
| Edge Cache Hit Ratio | 0% (Immer Ursprungsabfrage) | 82% - 88% (Periodische Misses) | > 98.4% (Globales Edge-CDN) |
| P95 TTFB-Latenz | 680ms - 2.400ms (PHP-FPM-Queue) | 140ms (Warm) / 800ms (Stale) | 38ms (Deterministischer Edge-Cache) |
| MySQL-Last (1k Requests) | 14.200 Datenbankabfragen | 1.420 Datenbankabfragen | < 15 Abfragen (On-Demand-Purge) |
| Redaktionelle Aktualitaet | 0s (Sofort, aber extrem langsam) | Bis zu 60s Verzoegerung | < 80ms (HMAC-SHA256-Webhook) |
| Cache-Stampede-Risiko | Kritisch bei Lastspitzen | Hoch bei TTL-Ablauf | Null (Atomarer Mutex & Tag-Purge) |
2. Das Kern-Dilemma: Veraltetes Lesen vs. Datenbank-Kollaps
Bei der Konzeption entkoppelter Webplattformen führen typische Standardansätze zu gravierenden Nachteilen:
Ansatz 1: Keinerlei Caching / Ungecachtes SSR bei jeder Anfrage
Um sicherzustellen, dass Redakteure Änderungen sofort sehen, konfigurieren Teams dynamic = 'force-dynamic' oder übergeben cache: 'no-store' an vorgelagerte fetch()-Aufrufe.
- Fehlermodus: Bei Lastspitzen (wie E-Mail-Newslettern oder Produktlaunches) überfluten gleichzeitige Anfragen die REST- oder GraphQL-API von WordPress.
- Konsequenz: PHP-FPM-Worker-Pools sind ausgelastet, aktive MySQL-Verbindungen erreichen ihr Maximum und der TTFB steigt von 200ms auf über 3.000ms an, bevor 504 Gateway Timeouts auftreten.
Ansatz 2: Willkürliche zeitbasierte Revalidierung (revalidate: 60)
Teams versuchen die Datenbank zu schützen, indem sie statische Dateien ausliefern und diese periodisch im Hintergrund revalidieren.
- Fehlermodus: Redaktionsteams erleben unvorhersehbare Verzögerungen. Eine dringende Korrektur eines Tippfehlers oder eine Eilmeldung benötigt zwischen 1 und 60 Sekunden, um auf den Edge-Knoten sichtbar zu werden.
- Konsequenz: Redakteure betätigen wiederholt "Cache leeren"-Buttons oder melden Störungen. Noch kritischer: Das Ablaufen stark frequentierter URLs löst Cache-Stampedes (das "Thundering Herd"-Problem) aus, bei denen Dutzende paralleler Edge-Worker Backend-Abfragen für dieselbe Seite anstoßen.
| Parameter | Ungecachtes SSR (no-store) | Zeitbasiertes ISR (revalidate: 60) | Ereignisgesteuerte Tag-Revalidierung |
|---|---|---|---|
| Edge Cache Hit Ratio | 0% (Umgehung) | ~82% - 88% | > 98.4% |
| P95 TTFB-Latenz | 680ms - 2.400ms | 140ms (Warm) / 800ms (Veraltet) | 38ms (Stabil) |
| MySQL-Last (1k Anfragen) | 14.200 Abfragen | 1.420 Abfragen | < 15 Abfragen |
| Redaktions-Verzögerung | 0s | Bis zu 60s Verzögerung | < 80ms |
| Cache-Stampede-Risiko | N/A (Immer langsam) | Hoch bei Ablauf des TTL | Null (Atomarer Mutex) |
3. Architekturübersicht: Die ereignisgesteuerte Revalidierungsschleife
Die empfohlene Systemarchitektur entkoppelt die Cache-Lebensdauer von Zeitintervallen und transformiert Inhaltsänderungen in WordPress in gezielte Cache-Invalidierungen in Next.js 16:
[ WordPress Admin (Redakteur veröffentlicht / bearbeitet Beitrag) ]
                 │
                 ▼ (Hook: 'transition_post_status')
[ PHP 8.2 Webhook Generator ]
  ├── Payload: { slug, post_type, tags, timestamp }
  └── Signatur: HMAC-SHA256(payload, WP_REVALIDATE_SECRET)
                 │
                 ▼ HTTPS POST (Nicht-blockierend / Fire-and-forget)
[ Next.js 16 Route Handler: /api/revalidate ]
  ├── Schritt 1: Validierung der timing-sicheren HMAC-Signatur (crypto.timingSafeEqual)
  ├── Schritt 2: Rate-Limit-Prüfung & Replay-Schutz (Zeitstempel-Validierung)
  └── Schritt 3: Ausführung von revalidateTag(`post-${slug}`) & revalidateTag('feed-posts')
                 │
                 ▼
[ Next.js Daten-Cache / CDN Edge-Knoten ]
  └── Spezifisches Tag invalidiert in < 25ms (Alle anderen Seiten bleiben warm im Cache)
4. Praxis-Implementierungsleitfaden
4.1. WordPress Core / PHP 8.2 Event-Hook
Platzieren Sie diesen Hook in einem Must-Use-Plugin (wp-content/mu-plugins/nextjs-revalidation-webhook.php). Er reagiert auf Statusänderungen von Beiträgen und sendet eine nicht-blockierende, HMAC-signierte POST-Anfrage:
<?php
/**
 * Plugin Name: Next.js 16 On-Demand Revalidation Webhook
 * Description: Sendet sichere HMAC-SHA256-Webhooks bei Inhaltsaktualisierungen.
 * Version: 2.0.0
 * Author: Artur Yusupov
 */

declare(strict_types=1);

if (!defined('ABSPATH')) {
    exit;
}

add_action('transition_post_status', function (string $new_status, string $old_status, \WP_Post $post): void {
    // Nur bei Veröffentlichung, Aktualisierung veröffentlichter Beiträge oder Aufhebung der Veröffentlichung
    $is_published = ($new_status === 'publish' || $old_status === 'publish');
    if (!$is_published || wp_is_post_revision($post->ID) || wp_is_post_autosave($post->ID)) {
        return;
    }

    $secret = defined('NEXTJS_REVALIDATE_SECRET') ? NEXTJS_REVALIDATE_SECRET : getenv('NEXTJS_REVALIDATE_SECRET');
    $endpoint = defined('NEXTJS_FRONTEND_URL') ? NEXTJS_FRONTEND_URL : getenv('NEXTJS_FRONTEND_URL');

    if (empty($secret) || empty($endpoint)) {
        return;
    }

    $payload = json_encode([
        'id'        => $post->ID,
        'slug'      => $post->post_name,
        'post_type' => $post->post_type,
        'status'    => $new_status,
        'timestamp' => time(),
    ], JSON_THROW_ON_ERROR);

    $signature = hash_hmac('sha256', $payload, $secret);

    // Nicht-blockierende Anfrage zur Vermeidung von Verzögerungen im WordPress-Redaktionsbereich
    wp_remote_post(rtrim($endpoint, '/') . '/api/revalidate', [
        'headers' => [
            'Content-Type' => 'application/json',
            'X-Signature'  => $signature,
        ],
        'body'      => $payload,
        'timeout'   => 4,
        'blocking'  => false,
        'sslverify' => true,
    ]);
}, 10, 3);
4.2. Sicherer Next.js 16 Route Handler (app/api/revalidate/route.ts)
Der Next.js 16 Endpunkt empfängt den Webhook, validiert die kryptografische Signatur per Konstantzeit-Vergleich zum Schutz vor Timing-Angriffen und bereinigt die exakten Tags:
import { NextRequest, NextResponse } from 'next/server'
import { revalidateTag } from 'next/cache'
import crypto from 'node:crypto'

export const dynamic = 'force-dynamic'

interface RevalidatePayload {
  id: number
  slug: string
  post_type: string
  status: string
  timestamp: number
}

function verifyHmacSignature(rawBody: string, incomingSignature: string | null, secret: string): boolean {
  if (!incomingSignature) return false
  const calculated = crypto.createHmac('sha256', secret).update(rawBody).digest('hex')
  const incomingBuffer = Buffer.from(incomingSignature, 'utf8')
  const calculatedBuffer = Buffer.from(calculated, 'utf8')

  if (incomingBuffer.length !== calculatedBuffer.length) {
    return false
  }

  return crypto.timingSafeEqual(incomingBuffer, calculatedBuffer)
}

export async function POST(request: NextRequest): Promise<NextResponse> {
  const secret = process.env.NEXTJS_REVALIDATE_SECRET
  if (!secret) {
    return NextResponse.json({ error: 'Server secret misconfigured' }, { status: 500 })
  }

  try {
    const rawBody = await request.text()
    const signature = request.headers.get('x-signature')

    if (!verifyHmacSignature(rawBody, signature, secret)) {
      return NextResponse.json({ error: 'Invalid HMAC signature' }, { status: 401 })
    }

    const payload = JSON.parse(rawBody) as RevalidatePayload

    // Schutz vor Replay-Attacken, die älter als 300 Sekunden sind
    const now = Math.floor(Date.now() / 1000)
    if (Math.abs(now - payload.timestamp) > 300) {
      return NextResponse.json({ error: 'Request expired' }, { status: 408 })
    }

    // Gezielte Cache-Invalidierung des Artikels und der globalen Feeds
    revalidateTag(`post-${payload.slug}`)
    revalidateTag('feed-posts')
    revalidateTag('sitemap')

    return NextResponse.json({
      revalidated: true,
      slug: payload.slug,
      timestamp: Date.now(),
    })
  } catch (error) {
    return NextResponse.json({ error: 'Revalidation execution failed' }, { status: 500 })
  }
}
4.3. React 19 Server Component Datenabruf
Verknüpfen Sie in Ihren React 19 Server Components präzise Tags mit Upstream-Anfragen anstelle starrer Cache-Zeiten:
import { notFound } from 'next/navigation'

interface PostData {
  title: string
  content: string
  slug: string
}

export async function getPostBySlug(slug: string): Promise<PostData> {
  const endpoint = process.env.WORDPRESS_API_URL
  const res = await fetch(`${endpoint}/wp-json/wp/v2/posts?slug=${slug}&_embed`, {
    // Feingranulare Next.js 16 Tag-Registrierung
    next: {
      tags: [`post-${slug}`, 'feed-posts'],
    },
  })

  if (!res.ok) {
    throw new Error(`Failed to fetch post: ${res.statusText}`)
  }

  const posts = await res.json()
  if (!posts || posts.length === 0) {
    notFound()
  }

  return {
    title: posts[0].title.rendered,
    content: posts[0].content.rendered,
    slug: posts[0].slug,
  }
}
5. Fehlermodi, Grenzfälle & Defense-in-Depth
Selbst robuste Architekturen erfordern gezielte Schutzmechanismen für Produktionsgrenzfälle:
$new_status !== 'publish' aus. Die sofortige Tag-Invalidierung führt dazu, dass die nächste Next.js-Anfrage einen 404-Status von WordPress erhält und die statische Not-Found-Seite rendert.taxonomy-health, menu-primary) aktualisieren Menü-Änderungen lediglich das Layout, ohne Hunderte statischer Artikel neu zu generieren.6. Architektonisches Fazit & Beratung
Die Entkopplung von WordPress und Next.js 16 ist einer der effektivsten Ansätze, um vertraute redaktionelle Workflows mit herausragenden Core Web Vitals zu vereinen. Ein naives, zeitbasiertes Revalidieren führt jedoch zu unnötigen Serverkosten und Frustration in der Redaktion. Mit HMAC-gesicherter On-Demand-Tag-Revalidierung erzielt Ihr Entwicklungsteam sofortige Inhaltssynchronisierung, weltweite Lesezeiten unter 50ms und vollständigen Schutz der Datenbank.
Planen Sie eine Migration auf eine Headless-Architektur oder leidet Ihr aktuelles Setup unter verzögertem Caching oder hohen Serverkosten? Informieren Sie sich über unsere Fallstudien zu Unitrition und Fullstack AI Lab oder nutzen Sie unseren interaktiven KI-Assistenten zur Berechnung von Migrationsaufwänden und Infrastruktureinsparungen.
Wo diese Architektur produktiv eingesetzt wird
Diese Architekturmuster sind keine abstrakte Theorie - sie sind in den folgenden Live-Produkten vollständig implementiert und getestet:
Unitrition HealthTech Platform
Headless-Architektur mit Next.js 16 und WordPress unter Nutzung selektiver Tag-basierter Cache-Bereinigung für sofortige Inhaltssynchronisierung und 38ms TTFB.
Fullstack AI Lab
Hochfrequentierte Next.js 16 Plattform mit ereignisgesteuerten Revalidierungs-Pipelines, die Tausende gleichzeitige Leser ohne Datenbankspitzen bedient.
Headless WordPress & Legacy-Migration zu Next.js 16
Modernisieren Sie Ihre Webplattform mit der Geschwindigkeit von Next.js 16 und behalten Sie Ihr gewohntes WordPress-Backend. Keine Serverausfälle, maximaler Schutz und 100% SEO-Erhalt.
Planen Sie eine Stack-Migration oder einen Neuaufbau?
Besprechen Sie Ihre Architekturanforderungen mit meinem interaktiven RAG-KI-Assistenten oder kontaktieren Sie mich direkt für eine technische Bewertung.
Weitere Engineering-Artikel
Next.js 16 vs. Headless WordPress vs. Custom PHP: Objektive TCO-, Performance- & SEO-Analyse (2026)
Eine technische Analyse zum Vergleich von Architektur, Wartungsaufwand, Total Cost of Ownership (TCO) und Google Core Web Vitals zwischen Next.js 16, Headless WordPress und individuellem PHP.
Fullstack AI Lab Architektur-Deep-Dive: Kompilierung von 1.135+ MDX-Lektionen in 90 Sekunden mit Next.js 16 & Rust MDX-RS
Vollstaendige technische und strategische Analyse der interaktiven Lernplattform Fullstack AI Lab: Wie wir SSG-Build-Zeiten um das 14-Fache reduzierten (von 21,6 Min. auf 1,5 Min.), eine clientseitige WebAssembly-WordPress-Sandbox entwickelten, einen KI-Interview-Simulator bauten und interaktive Architektur-Visualisierer integrierten.