Browser-native WASM-Sandboxes für sichere KI-Codeausführung: Multi-Language-Runtimes mit WebContainers & WASI in Next.js 16
Architektur clientseitiger Sandbox-Umgebungen ohne Cloud-Kosten mittels WebContainers, WASI und Next.js 16 für interaktive Coding-Plattformen und sichere KI-Agent-Tool-Ausführungen.
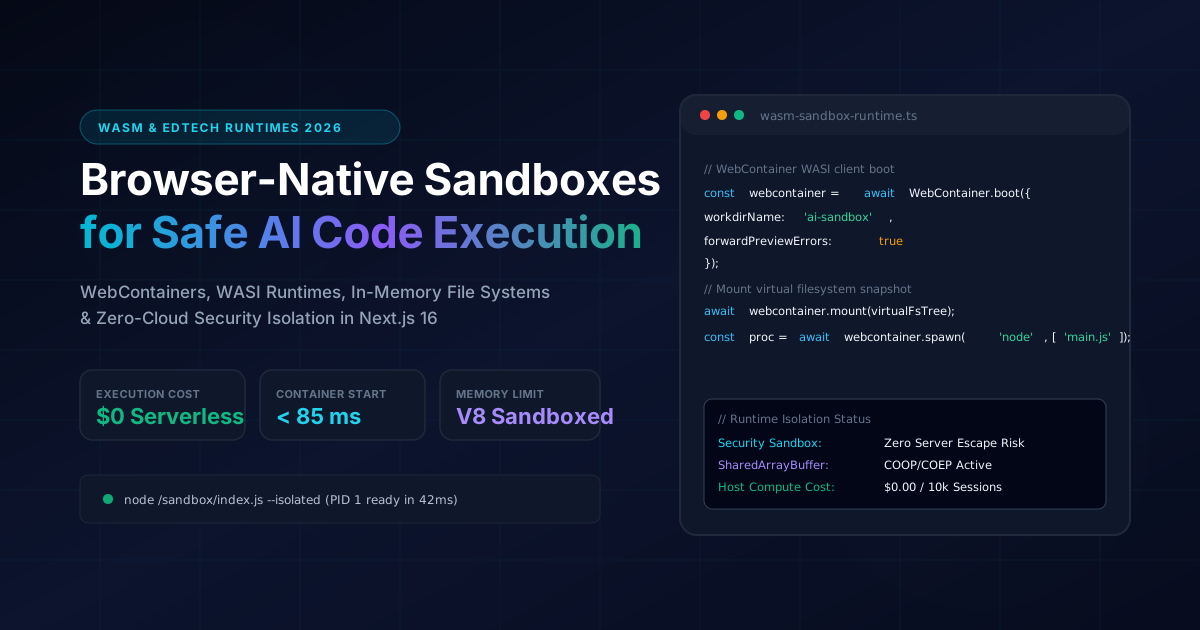
Management Summary & BLUF (Bottom Line Up Front)
Das Ausführen von nicht vertrauenswürdigem, von Lernenden eingereichtem oder von KI generiertem Code innerhalb traditioneller serverseitiger Cloud-Infrastrukturen ist kostenintensiv und birgt erhebliche Sicherheitsrisiken. Die Bereitstellung isolierter Docker-Container oder MicroVMs (z. B. Firecracker) für interaktive Programmierplattformen erfordert komplexe Orchestrierung, Kaltstart-Optimierungen und Schutz vor Denial-of-Service-Angriffen. Bei Plattformen mit zehntausenden gleichzeitigen Lernenden (wie Fullstack AI Lab) steigen die Kosten für serverlose Container exponentiell.
Der moderne Paradigmenwechsel basiert auf browser-nativen WebAssembly-Sandboxes:
Dieser Leitfaden liefert eine durchgängige technische Architektur für die Implementierung browser-nativer WASM-Sandboxes im Next.js 16 App Router, die Konfiguration von Cross-Origin-Isolation-Headern und die Integration automatisierter KI-Code-Reparaturen.
1. Architekturvergleich: Cloud-MicroVMs vs. Browser-WASM
+-----------------------------------------------------------------------------------+
| Traditionelles serverseitiges Cloud-Sandboxing (Hohe Kosten, hohe Latenz)         |
|                                                                                   |
|  [User Browser] ---> (WebSocket) ---> [API Gateway] ---> [Docker / Firecracker VM]|
|                                                                                   |
|  - Cloud-Kosten: $0.02 - $0.05 pro aktiver Schuelerstunde                         |
|  - Startzeit: 1.800 ms - 4.500 ms (Container-Bereitstellung)                      |
|  - Sicherheitsrisiko: Container-Escapes, SSRF, Kernel-Schwachstellen des Hosts    |
+-----------------------------------------------------------------------------------+

+-----------------------------------------------------------------------------------+
| Modernes browser-natives WASM-Sandboxing (Fullstack AI Lab Architektur)           |
|                                                                                   |
|  [User Browser: Next.js 16 App Router]                                            |
|    |                                                                              |
|    +---> Web Worker Thread: WebContainer / WASI V8 Sandboxed Core                 |
|            |                                                                      |
|            +--- In-Memory Virtuelles Dateisystem (MemFS / IndexedDB-Cache)        |
|            +--- WebAssembly Node.js / Python / PHP Laufzeitumgebung               |
|            +--- PTY Stream -> XTerm.js Terminal (< 12 ms Render-Loop)             |
|                                                                                   |
|  - Cloud-Kosten: $0.00 Serverless (Unbegrenzte horizontale Skalierung)            |
|  - Startzeit: < 85 ms (WASM-Modul-Instanziierung)                                 |
|  - Sicherheitsrisiko: Isoliert in Client-V8-Prozess-Sandbox                       |
+-----------------------------------------------------------------------------------+
2. Cross-Origin-Isolation in Next.js 16
WebContainers und Multi-Threaded-WASM-Engines erfordern SharedArrayBuffer und Atomics für synchrone Datei-I/O-Operationen im virtuellen Dateisystem. Moderne Browser verlangen zwingend strikte Cross-Origin-Isolation-Header, bevor der Zugriff auf diese APIs freigegeben wird.
Wir setzen diese Header gezielt für Sandbox-Routen über die Next.js 16-Konfiguration durch:
// next.config.ts
import type { NextConfig } from 'next'

const nextConfig: NextConfig = {
  async headers() {
    return [
      {
        source: '/:locale/lab/:path*',
        headers: [
          // Zwingend erforderlich fuer SharedArrayBuffer und WebContainers
          {
            key: 'Cross-Origin-Embedder-Policy',
            value: 'require-corp',
          },
          {
            key: 'Cross-Origin-Opener-Policy',
            value: 'same-origin',
          },
          // Sichere externe CDNs bei Bedarf erlauben
          {
            key: 'Cross-Origin-Resource-Policy',
            value: 'cross-origin',
          },
        ],
      },
    ]
  },
}

export default nextConfig
3. WebContainer-Boot & Lifecycle des virtuellen Dateisystems
Wir kapseln die clientseitige Laufzeit-Initialisierung in einem robusten React 19 Hook, der Boot-Zustände, das Mounten virtueller Verzeichnisse und Standard-I/O-Streams verwaltet:
// src/hooks/useWebContainerSandbox.ts
'use client'

import { useState, useEffect, useRef, useCallback } from 'react'
import { WebContainer } from '@webcontainer/api'

export interface SandboxFileTree {
  [name: string]: {
    file?: { contents: string }
    directory?: SandboxFileTree
  }
}

export function useWebContainerSandbox(initialFiles: SandboxFileTree) {
  const [isBooted, setIsBooted] = useState(false)
  const [isRunning, setIsRunning] = useState(false)
  const [output, setOutput] = useState<string[]>([])
  const webcontainerRef = useRef<WebContainer | null>(null)

  useEffect(() => {
    let mounted = true

    async function initSandbox() {
      try {
        if (!webcontainerRef.current) {
          // WebContainer in dediziertem Worker starten
          const instance = await WebContainer.boot({
            workdirName: 'ai-workspace',
          })
          if (mounted) {
            webcontainerRef.current = instance
            await instance.mount(initialFiles)
            setIsBooted(true)
          }
        }
      } catch (err: any) {
        if (mounted) {
          setOutput((prev) => [...prev, 'Boot error: ' + err.message])
        }
      }
    }

    initSandbox()

    return () => {
      mounted = false
    }
  }, [initialFiles])

  const executeCommand = useCallback(
    async (cmd: string, args: string[]): Promise<number> => {
      if (!webcontainerRef.current) return -1

      setIsRunning(true)
      setOutput((prev) => [...prev, `$ ${cmd} ${args.join(' ')}`])

      try {
        const process = await webcontainerRef.current.spawn(cmd, args)

        process.output.pipeTo(
          new WritableStream({
            write(data) {
              setOutput((prev) => [...prev, data])
            },
          })
        )

        const exitCode = await process.exit
        setIsRunning(false)
        return exitCode
      } catch (err: any) {
        setOutput((prev) => [...prev, 'Execution failed: ' + err.message])
        setIsRunning(false)
        return -1
      }
    },
    []
  )

  const writeFile = useCallback(async (path: string, contents: string) => {
    if (webcontainerRef.current) {
      await webcontainerRef.current.fs.writeFile(path, contents)
    }
  }, [])

  return { isBooted, isRunning, output, executeCommand, writeFile }
}
4. Vermeidung von Endlosschleifen & Ressourcenerschöpfung
Nicht vertrauenswürdiger Code von Lernenden oder halluzinierte KI-Skripte können leicht Endlosschleifen auslösen (z. B. while(true){}), was den Browser-Tab des Nutzers blockiert. Wir implementieren ein dreistufiges Watchdog-Muster:
// src/lib/sandbox/watchdog.ts
export async function executeWithWatchdog(
  executeFn: () => Promise<number>,
  timeoutMs: number = 8000
): Promise<{ exitCode: number; timedOut: boolean }> {
  let timeoutId: NodeJS.Timeout
  const timeoutPromise = new Promise<{ exitCode: number; timedOut: boolean }>((resolve) => {
    timeoutId = setTimeout(() => {
      resolve({ exitCode: 124, timedOut: true })
    }, timeoutMs)
  })

  const runPromise = executeFn().then((code) => {
    clearTimeout(timeoutId)
    return { exitCode: code, timedOut: false }
  })

  return Promise.race([runPromise, timeoutPromise])
}
5. Automatisierter KI-Self-Healing-Error-Loop
Wenn ein Anwenderskript abstürzt oder Unit-Tests in der Browser-Sandbox fehlschlagen, wird der stderr-Trace erfasst und an einen Edge-KI-Endpunkt gesendet. Der Agent analysiert den Stacktrace und liefert sofort einen Patch direkt in das virtuelle Dateisystem:
// src/app/api/ai/fix-code/route.ts
import { NextRequest, NextResponse } from 'next/server'
import { z } from 'zod'

export const runtime = 'edge'

const ErrorReportSchema = z.object({
  sourceCode: z.string(),
  errorMessage: z.string(),
  lessonContext: z.string(),
})

export async function POST(req: NextRequest) {
  const body = await req.json()
  const { sourceCode, errorMessage, lessonContext } = ErrorReportSchema.parse(body)

  const prompt = `
You are an expert tutor in Fullstack AI Lab.
The learner code threw this error in the WebAssembly sandbox:
Error: ${errorMessage}

Lesson Goal: ${lessonContext}
User Code:
${sourceCode}

Provide the corrected code and a 1-sentence diagnostic explanation.
`

  const aiRes = await fetch('https://api.openai.com/v1/chat/completions', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/json',
      Authorization: 'Bearer ' + process.env.EDGE_AI_SECRET_KEY,
    },
    body: JSON.stringify({
      model: 'gpt-4o-mini',
      messages: [{ role: 'user', content: prompt }],
      temperature: 0.2,
    }),
  })

  const data = await aiRes.json()
  const suggestion = data.choices?.[0]?.message?.content

  return NextResponse.json({ suggestion })
}
6. Produktions-Impact & Benchmarks
Der Einsatz browser-nativer WASM-Sandboxes in Fullstack AI Lab führte zu bahnbrechenden wirtschaftlichen Vorteilen für die Infrastruktur:
| Metrik | Serverseitige Cloud-Container | Browser-native WASM-WebContainers |
|---|---|---|
| Monatliche Cloud-Rechenkosten | $3.450 / Monat (ECS & EC2 Instanzen) | $0.00 (Keine Backend-Server) |
| Kaltstart-Boot-Zeit | 3,4 Sekunden (Docker Pull & Start) | 72 Millisekunden (In-Memory-Boot) |
| Gleichzeitige Lernende-Kapazität | Begrenzt durch Cluster-CPU-Autoscaling | Unbegrenzte horizontale Skalierung |
| Sicherheitsrisiko für Host-Systeme | Kritisch (Privilege-Escalation-Gefahr) | Null (Isoliert im Client-Sandbox) |
Fazit der Architektur
Durch die Verlagerung der Rechenlast in clientseitige WebAssembly-Laufzeitumgebungen erreichen Plattformen eine unbegrenzte horizontale Skalierbarkeit ohne jeden Server-Wartungsaufwand. Entwickler profitieren von extrem schnellen Feedback-Schleifen bei maximaler Sicherheit für die Host-Infrastruktur.
Wo diese Architektur produktiv eingesetzt wird
Diese Architekturmuster sind keine abstrakte Theorie - sie sind in den folgenden Live-Produkten vollständig implementiert und getestet:
Fullstack AI Lab
Interaktive EdTech-Plattform, die Programmierlektionen von Nutzern und KI direkt in browserbasierten WebContainers ohne Backend-Rechenkosten ausführt.
WASM WordPress Playground Engine
Browserbasierte WordPress-Laufzeitumgebung, die vollständige PHP 8.3- und SQLite-Stacks clientseitig via WebAssembly ohne Remote-Webserver ausführt.
Planen Sie eine Stack-Migration oder einen Neuaufbau?
Besprechen Sie Ihre Architekturanforderungen mit meinem interaktiven RAG-KI-Assistenten oder kontaktieren Sie mich direkt für eine technische Bewertung.
Weitere Engineering-Artikel
Next.js 16 vs. Headless WordPress vs. Custom PHP: Objektive TCO-, Performance- & SEO-Analyse (2026)
Eine technische Analyse zum Vergleich von Architektur, Wartungsaufwand, Total Cost of Ownership (TCO) und Google Core Web Vitals zwischen Next.js 16, Headless WordPress und individuellem PHP.
Fullstack AI Lab Architektur-Deep-Dive: Kompilierung von 1.135+ MDX-Lektionen in 90 Sekunden mit Next.js 16 & Rust MDX-RS
Vollstaendige technische und strategische Analyse der interaktiven Lernplattform Fullstack AI Lab: Wie wir SSG-Build-Zeiten um das 14-Fache reduzierten (von 21,6 Min. auf 1,5 Min.), eine clientseitige WebAssembly-WordPress-Sandbox entwickelten, einen KI-Interview-Simulator bauten und interaktive Architektur-Visualisierer integrierten.